

Skrevet d. 28-10-2026 af Martin, Emil og Jesper fra itm8’s Cyber Threat Intelligence-team.
En ny sårbarhed bliver offentliggjort.
En leverandør udsender en sikkerhedsopdatering.
En geopolitisk konflikt ændrer trusselsbilledet.
Hver for sig kan det ligne enkeltstående nyheder. Men tilsammen kan de være tegn på, at din virksomheds risikobillede er ved at ændre sig.
Der kommer hver dag store mængder ny information om cybertrusler, sikkerhedshændelser, sårbarheder og politiske udviklinger. Men mere information giver ikke nødvendigvis bedre sikkerhed. Værdien opstår først, når den bliver vurderet, sat i sammenhæng og omsat til konkrete anbefalinger, du og din virksomhed kan handle på.
Det er netop den opgave, vi i Cyber Threat Intelligence-teamet løser. Teamet blev etableret i marts 2026.
Fra information til handling
Cyber Threat Intelligence (CTI), handler om at forstå, hvad der sker i trusselsbilledet, hvorfor det sker, og hvad det kan betyde for din virksomhed.
Hos itm8 ser vi ikke kun på tekniske indikatorer som mistænkelige IP-adresser og domæner. Vi vurderer også nye udviklinger og den risiko, de kan udgøre for forskellige virksomheder og brancher.
Det kan fx være:
- En leverandør, der udsender en sikkerhedsopdatering
- En sårbarhed, der først bliver rettet, efter at eksterne sikkerhedsforskere har offentliggjort den
- En ny angrebsmetode
- En politisk og geopolitisk udvikling, der kan ændre, hvilke virksomheder eller brancher angriberne retter blikket mod
Kort sagt vurderer vi:
- Hvad der er relevant?
- Hvem det er relevant for?
- Hvad bør der gøres?
“Vi skal ikke samle information for informationens skyld. Vores mål er at omsætte observationer og data til beslutningsstøtte, som andre kan handle på,” fortæller Jesper, der har ansvaret for både Cyber Threat Intelligence og Managed Response i itm8.
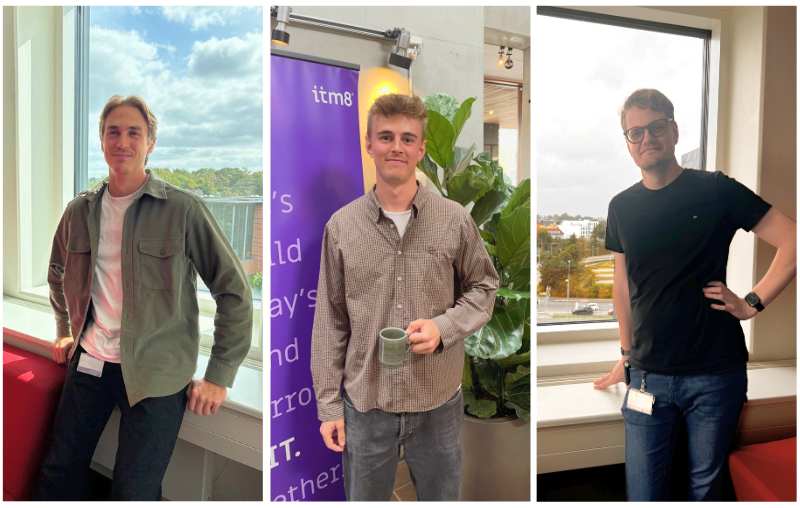
Mød vores CTI-m8s
Bag analyserne og anbefalingerne står et hold af mennesker, der hver dag følger med i, hvordan trusselsbilledet udvikler sig.
Teamet består i dag af Martin, Emil og Jesper. I efteråret er planen, at to pre-graduates bliver en del af holdet. På sigt er ambitionen at udbygge funktionen yderligere.
Martin og Emil følger begge den tekniske, politiske og geopolitiske udvikling, undersøger nye sikkerhedsrisici og udarbejder vurderinger og anbefalinger.
For Martin, der er Cyber Threat Intelligence Technical Lead, er det især detektivarbejdet i at skabe sammenhæng mellem mange forskellige informationer, der gør CTI interessant.
“Man får sjældent hele svaret serveret. Man læser, undersøger og forbinder forskellige observationer, indtil der begynder at tegne sig et billede af, hvad der faktisk kan få betydning,” fortæller Martin.
Emil, der er Cyber Threat Intelligence Analyst, brænder især for at finde det væsentlige i den store mængde af information:
“Der sker hele tiden noget nyt, men alt er ikke nødvendigvis vigtigt for alle. Det spændende er at forstå sammenhængen og finde frem til det, der faktisk bør føre til en handling,” fortæller Emil.
For Jesper er forbindelsen mellem efterretning og håndteringen af konkrete sikkerhedshændelser central.
“Når en virksomhed bliver ramt, skal der ofte træffes vigtige beslutninger hurtigt og på et ufuldstændigt grundlag. Jo mere vi allerede ved om truslen, metoden og udviklingen omkring den, desto bedre kan vi støtte både kunden og vores egne specialister.”
Sådan bliver CTI konkret for dig
CTI skal ikke ende som en analyse i en skuffe. Det skal kunne mærkes i den sikkerhedsrådgivning, du får. Et af de områder, hvor vores arbejde allerede bliver omsat direkte til kundeværdi, er itm8’s nye Security Defaults.
Security Defaults er en kort rapport, der samler et billede af din virksomheds sikkerhed med aktuelle observationer fra trusselslandskabet:
- På første side får du blandt andet et overblik over sikkerhedsforbedringer, der er lige til at gå til, antal brugere og relevante alarmer i Microsoft 365
- På anden side deler vi aktuelle observationer og konkrete anbefalinger
Observationerne kan være baseret på globale og nationale udviklinger, hændelser uden for itm8 eller erfaringer fra sikkerhedshændelser hos vores egne kunder. Det kan også være mønstre og risici, som vi selv har identificeret.
På den baggrund peger vi i teamet på, hvor det er mest relevant for dig at sætte ind.
“Det er her, CTI bliver håndgribeligt. Vi kombinerer det, vi kan se hos kunden, med det, vi ved om udviklingen omkring dem. Derefter peger vi på, hvad der er relevant, og hvor det giver mest mening at handle,” fortæller Jesper.
Målet er ikke at advare dig om alt. Det er at hjælpe dig med at forstå:
- Hvad betyder noget for din virksomhed?
- Hvorfor er det relevant?
- Hvad kan du konkret gøre ved det?
Vi står stærkere, når vi deler viden
En vigtig del af opbygningen af vores team har også været at etablere de platforme og arbejdsprocesser, der skal understøtte arbejdet i dag – og i morgen.
Vi arbejder blandt andet med OpenCTI og MISP til at strukturere, forbinde og dele viden om trusler, observationer og angrebsmetoder.
Men teknologien kan ikke stå alene.
Cybertrusler går på tværs af virksomheder, brancher og lande. Derfor arbejder vi også på at styrke samarbejdet med andre danske sikkerhedsmiljøer og på sigt internationale netværk, fx gennem TF-CSIRT Trusted Introducer.
“Ingen organisation har det fulde billede alene. Jo bedre vi bliver til at dele relevante erfaringer og observationer med andre betroede sikkerhedsteams, desto stærkere bliver vores samlede forståelse af trusselsbilledet,” fortæller Martin.
Vi kan ikke spå om fremtiden. Men vi kan være bedre forberedt
Cyber Threat Intelligence er ikke en krystalkugle. Vi kan ikke forudsige præcis, hvem der bliver ramt af det næste cyberangreb.
Men ved systematisk at følge den tekniske, politiske og geopolitiske udvikling kan vi hjælpe dig med at se, når risikobilledet er ved at ændre sig.
Og vigtigst af alt: Vi kan omsætte udviklingen til relevante vurderinger, konkrete anbefalinger og et bedre grundlag for at træffe beslutninger.
Vil du vide, hvad det aktuelle trusselsbillede kan betyde for din virksomhed?
En lille snak i dag kan gøre en stor forskel i morgen.
Tag fat i os til en uforpligtende snak om Security Defaults, Cyber Threat Intelligence og din virksomheds sikkerhedsbillede.
Skal vi tage en snak?
Udfyld formularen, så kontakter vi dig.